“Dünyayı ele geçirmek” ile ne kastediliyor?
Bu soru farklı kaygıları tek cümleye toplar: insanların işlerini kaybetmesi, yanlış bilginin yayılması, kritik sistemlere müdahale edilmesi veya bir sistemin insan denetimine karşı davranması. Bunların nedenleri ve kanıtları aynı değildir. Bir sohbet aracının yanlış cevap vermesi, küresel ölçekte bağımsız güç sahibi olduğu anlamına gelmez.
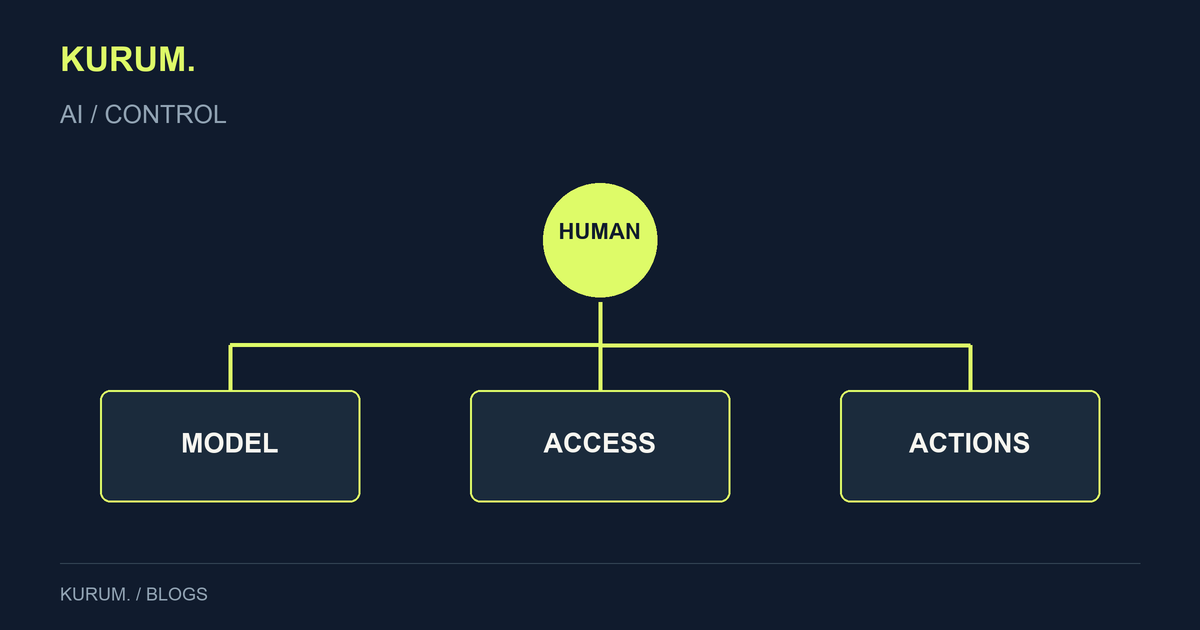
İyi bir başlangıç, soyut korkuyu somut soruya çevirmektir. Hangi sistem, hangi araca erişiyor? Neyi değiştirebiliyor? Yanlış işlem yaptığında kim durdurabiliyor? Bir metin öneren uygulamayla ödeme yapabilen veya üretim sistemine kod gönderebilen uygulamanın riski aynı olamaz.
Araştırmalar ne söylüyor?
2026 Uluslararası Yapay Zekâ Güvenliği Raporu, kontrol kaybı ihtimalinin gelişen yetenekler kadar kullanım ortamına, erişime ve izinlere de bağlı olduğunu anlatır. Gelecekte bugünkü yeteneklerin hangi ölçüde böyle risklere dönüşeceğini güvenilir biçimde belirlemek için kanıtın yetersiz kaldığını belirtir. Bu, kesin felaket takvimi de kesin güvenlik belgesi de değildir. [1]
Dolayısıyla iki uç söylemden kaçınmak gerekir. “Böyle bir şey asla olamaz” demek de, belirli bir yılda mutlaka olacağını söylemek de mevcut belirsizliği aşar. Bir senaryonun mümkün görülmesi, olasılığının ölçülmüş olmasıyla aynı şey değildir. Test ortamındaki davranışın gerçek kullanımda nasıl ortaya çıkacağı ayrıca araştırılmalıdır.
Bugünkü somut sorunlar neler?
Uydurulmuş bir bilgi, yanlış kişiye gönderilmiş bir dosya veya denetlenmemiş bir otomasyon çıktısı küçük ölçekte bile zarar yaratabilir. Örneğin bir şirketin müşteri destek sistemi, olmayan bir iade koşulunu varmış gibi yazabilir. Bu örnek varsayımsaldır; önemli olan metnin akıcı olmasının doğru ve yetkili olduğu anlamına gelmemesidir.
İş kaybı kaygısını da ayrı incelemek gerekir. Bir görevin otomatik yapılabilmesi, mesleğin tümünün ortadan kalktığını göstermez. İşin dağılımı, talep, kurumun uygulama tercihi ve çalışanların yeni araçları kullanması sonucu etkiler. Her değişimi tek bir “insanların yerini alma” başlığında toplamak, çözülmesi gereken gerçek iş sorunlarını gizleyebilir.
Şirketler kontrolü nasıl koruyabilir?
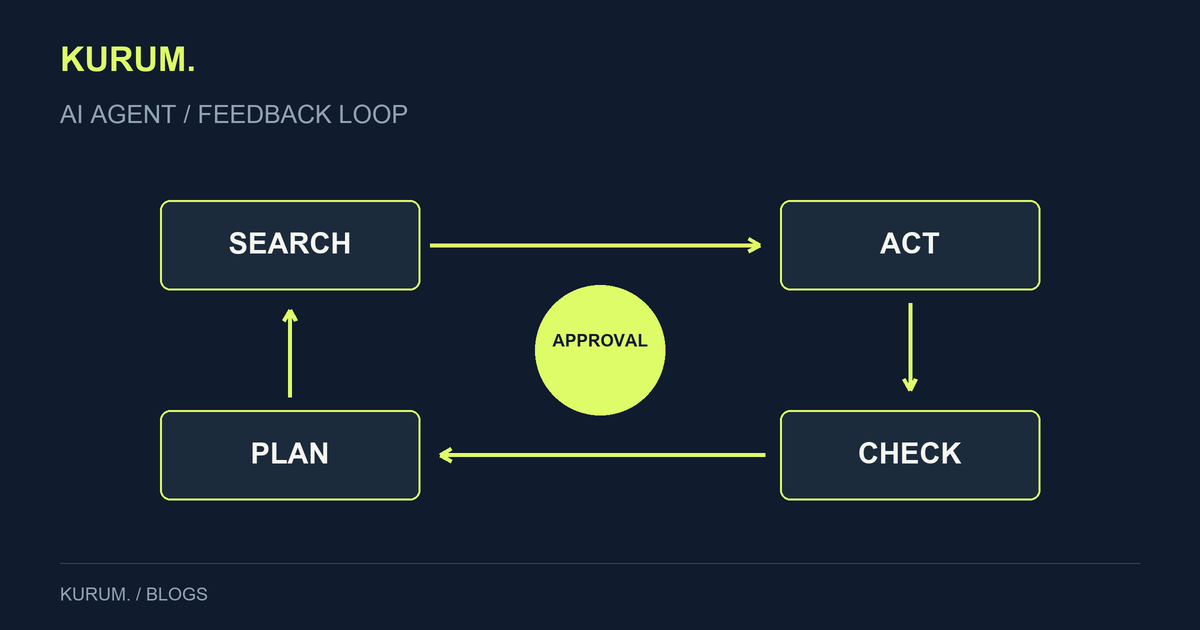
NIST’in risk yönetimi yaklaşımı, güvenilirliği tasarım, geliştirme, kullanım ve değerlendirme boyunca ele alır. KURUM.’un uygulamaya dönük önerisi, sistemin konuşabildiği şeylerden önce yapabildiği işlemleri sınırlamaktır. Bir pilot uygulama salt okunur başlayabilir; para, müşteri iletişimi veya kritik veri değişikliği için insan onayı istenebilir. [2]
- Görevi ve izin verilen araçları açıkça tanımlayın.
- Hatalı sonuç, maliyet ve çalışma süresi için durdurma eşikleri koyun.
- Önemli işlemlerin kaydını ve geri alma yolunu oluşturun.
- Denemeleri gerçek müşteriler yerine güvenli test verisiyle başlatın.
- Başarıyı yalnızca hızla değil, hata ve düzeltme yüküyle ölçün.
Bu liste her riski yok eden bir reçete değildir. Ama denetimsiz bir “her şeyi yap” yetkisi yerine sınanabilir bir çalışma alanı kurar. Koruma mekanizmaları yalnızca modelin iyi niyetli yanıt vermesine bağlı kalmamalıdır.
Bundan sonra hangi kanıtlara bakmalıyız?
Yeni bir iddiada testin bağımsızlığını, görevin süresini, sistemin izinlerini ve başarısızlık örneklerinin açıklanıp açıklanmadığını arayın. Bir gösteri videosu tek başına yaygın güvenilirlik kanıtı değildir. Daha güçlü yetenekler, daha iyi ölçüm ve daha açık sorumluluk gerektirir.
Bu soruya en dürüst yanıt koşulludur: Geleceğin gidişatı kesinleşmiş değil; bugün verilen erişim ve denetim kararları ise somut. Konuşmayı yalnızca bilim kurgu düzeyinde bırakmak yerine, hangi yetkinin kime ve hangi kontrolle verildiğini sorgulamak daha işe yarar.
Sık sorulan sorular
Yapay zekâ kesin olarak insanlığı yok edecek mi?
Böyle kesin bir sonuca veya tarihe dayanak sağlayan kanıt yok. Gelecekteki ağır risklerin olasılığı ve biçimi belirsizliğini koruyor.
Risk için sistemin bilinçli olması gerekir mi?
Hayır. Yanlış çıktı, kötüye kullanım veya hatalı yetkilendirme, bilinç tartışması çözülmeden de zarar yaratabilir.
Bir şirket ilk hangi önlemi almalı?
Önce sistemin erişimini ve yapabileceği işlemleri sınırlamalı; önemli sonuçlar doğuran eylemler için denetim ve onay tasarlamalı.
Kaynaklar
Kaynak kontrolü: 29 Ekim 2026